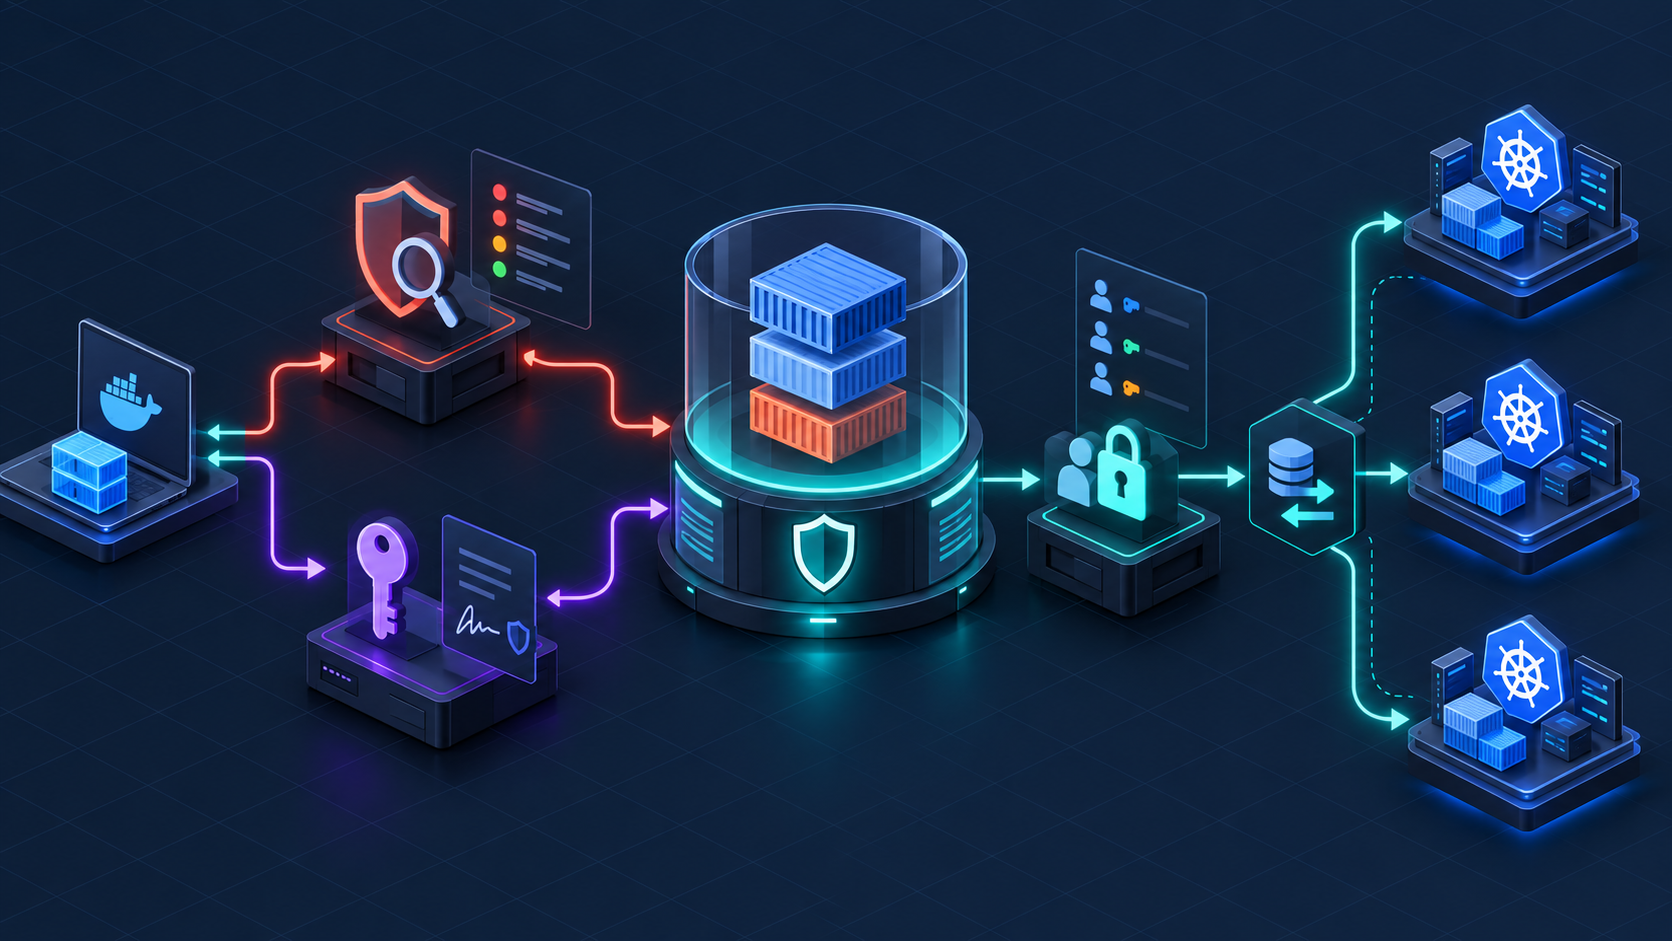
Harbor; VMware tarafından başlatılıp CNCF’e devredilen, graduated statüsünde açık-kaynak container registry’dir. Basit Docker Registry’nin ötesinde kurumsal ihtiyaçları karşılar: RBAC, vulnerability scanner entegrasyonu, imza doğrulama, cross-site replikasyon, garbage collection, proxy cache ve audit logging.
“Harbor” kelimesi Türkiye aramalarında yüksek hacimli ama belirsizdir; ürün niyeti daha çok “harbor registry” ve “harbor nedir” sorgularında görünür. Bu yüzden doğru alıcı için soru şudur: GitLab/GitHub’ın entegre registry’si yeterli mi, yoksa merkezi policy, replikasyon, proxy cache ve denetlenebilir artifact yönetimi mi gerekiyor?
GitLab Registry veya GitHub Container Registry gibi platform-entegre çözümler çoğu ekip için yeterlidir. Harbor özellikle multi-cluster, multi-region, air-gap, Docker Hub rate-limit/proxy cache, imza doğrulama veya merkezi audit ihtiyacı olduğunda anlamlıdır.
Ne zaman Harbor seçmemeli?
- Tek ekipli, tek platformlu ve yalnızca GitLab CI kullanan ortamlarda GitLab Container Registry daha sade olabilir.
- Artifact ihtiyacınız yalnızca Maven/npm/PyPI gibi paket formatlarıysa Nexus veya benzeri repository manager daha doğru konumlanır.
- Vulnerability scanning’i “garantili güvenlik” olarak görmek hatalıdır; scanner, SBOM, imza, admission policy ve runtime güvenliği birlikte düşünülmelidir.
Maliyet ve işletme kalemleri
Harbor lisans ücreti doğurmaz; toplam maliyet HA mimarisi, PostgreSQL/Redis bileşenleri, object storage veya disk kapasitesi, scanner güncellemeleri, replikasyon trafiği, yedek/restore ve policy yönetiminden oluşur. Büyük registry’lerde storage lifecycle ve garbage collection disiplini maliyetin ana belirleyicisidir.
Resmi kaynaklar
- Harbor dokümantasyonu: https://goharbor.io/docs/
- Harbor GitHub deposu: https://github.com/goharbor/harbor
- CNCF Harbor proje sayfası: https://www.cncf.io/projects/harbor/
Mono’nun yaklaşımı
- Merkezi registry: Tüm production image’lar Harbor’da; GitLab Registry geliştirme aşamasında kullanılır, stable image Harbor’a promote edilir.
- Trivy scanning: Her push’ta veya zamanlı tarama; kritik/yüksek CVE policy’si kurumun risk kabulüne göre uyarı veya engelleme üretir.
- İmza doğrulama: CI pipeline’da image build → sign → push; Kubernetes tarafında Kyverno/Gatekeeper gibi admission politikalarıyla doğrulama zorunlu tutulur.
- Multi-region replikasyon: Bölge bazlı registry tasarımı; push/pull replikasyon, gecikme ve tutarlılık beklentisine göre seçilir.
- Retention ve yedek: Eski tag’ler için retention policy, storage büyümesi için garbage collection, metadata ve blob storage için restore testi planlanır.