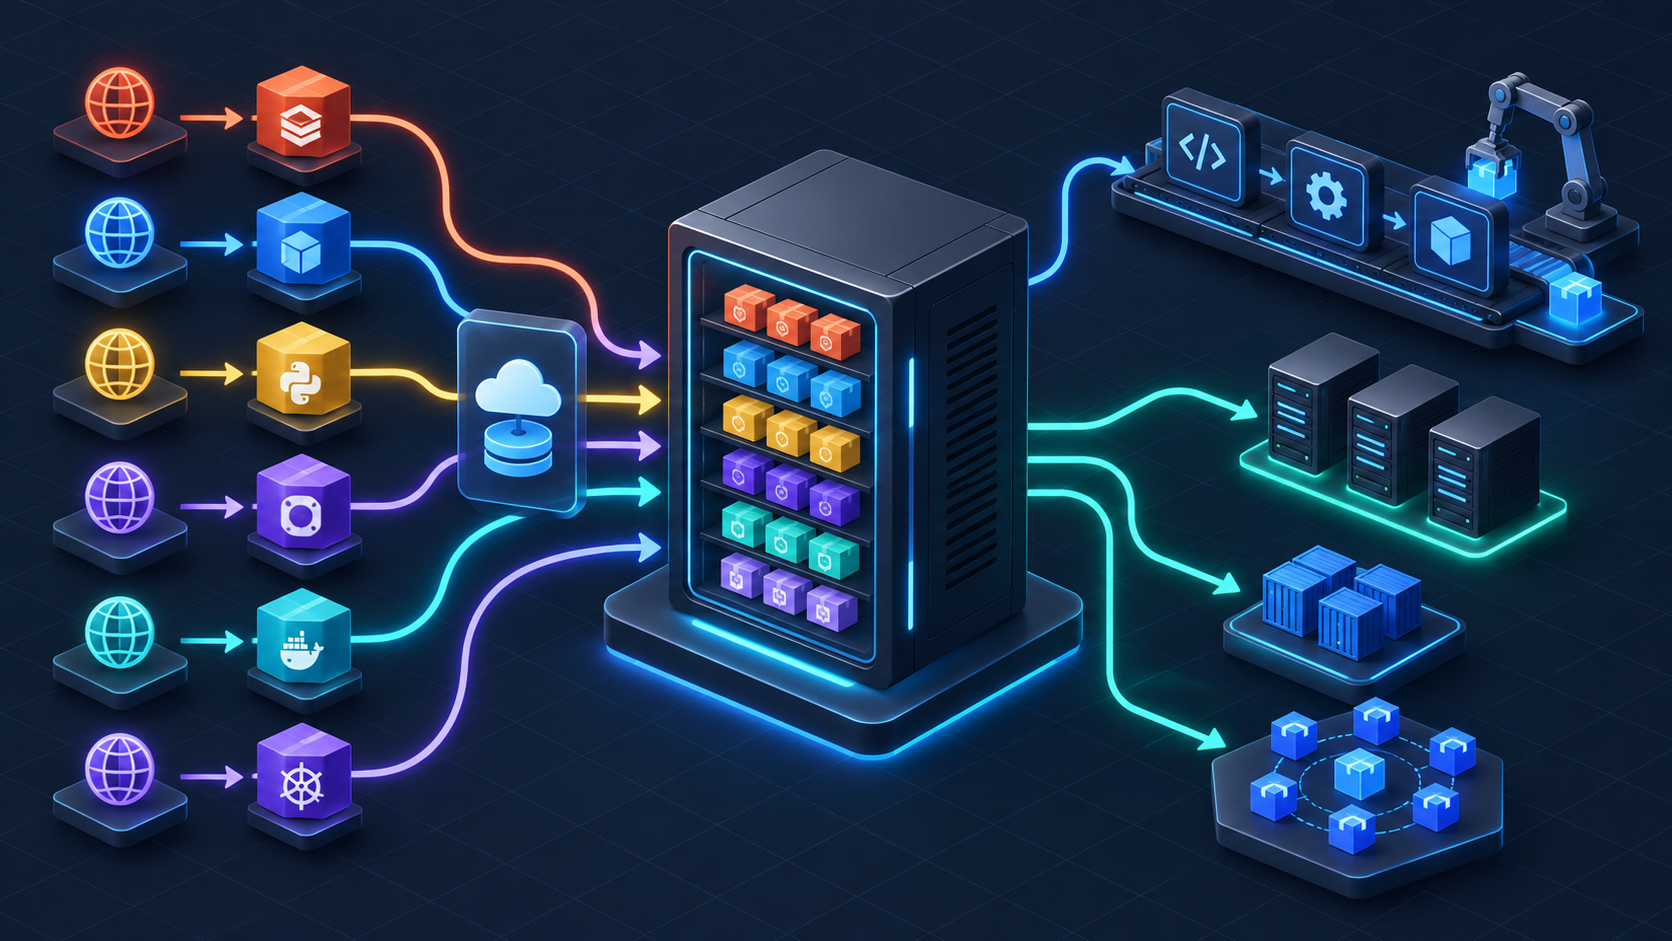
Sonatype Nexus Repository; Maven, npm, PyPI, NuGet, Docker, Helm, Go, Conan ve daha fazlası için repository manager’dır. Build süreçlerinde kullanılan bağımlılıkları merkezi olarak yönetir: dış registry’leri proxy ile önbelleğe alır, internal artifact’leri hosted repository’de saklar ve group repository ile bunları tek endpoint altında birleştirir.
Türkiye’deki talep “nexus repository”, “sonatype nexus”, “nexus repository nedir” ve düşük hacimli “nexus vs artifactory” sorgularında daha niteliklidir. “Nexus” tek başına başka anlamlara da geldiği için sayfanın odağı ürün adı değil; build bağımlılıklarını denetimli, tekrarlanabilir ve offline çalışabilir hâle getirme ihtiyacıdır.
Nexus, özellikle polyglot (çok dilli) ekiplerde değer katar: Java, Node.js, Python ve .NET projelerinin bağımlılıkları tek bir araçtan yönetilir. Air-gap ortamlarda dış erişim olmadan build yapılabilmesi kritik avantajdır; fakat bunun için proxy cache’in önceden ısıtılması, mirror stratejisi ve lisans/güvenlik kontrolleri ayrıca planlanmalıdır.
Ne zaman doğru tercih değil?
- Yalnızca container image yönetiyorsanız ve ihtiyaç imza doğrulama, replikasyon, registry policy ise Harbor daha uygun olabilir.
- Tek dil/tek ekipli küçük projelerde paket yöneticisinin kendi cache’i yeterli olabilir; merkezi Nexus işletme yükü yaratır.
- Güvenlik taramasını Nexus Repository’nin doğal parçası sanmak yanlıştır; Sonatype Lifecycle/Firewall veya CI tabanlı tarama ayrıca tasarlanmalıdır.
Maliyet ve işletme kalemleri
Nexus Repository’de toplam maliyet sürüm seçimi, storage, backup, cleanup policy, HA beklentisi, air-gap sync, kullanıcı/robot hesap yönetimi ve CI entegrasyonlarından oluşur. Ücretli güvenlik/policy ürünleri gerekiyorsa bunlar Repository’den ayrı bütçelendirilmelidir. Alıcı için kritik soru “Nexus kurulsun mu?” değil, “hangi paket formatları, hangi retention, hangi onay ve hangi güvenlik kapısı merkezi yönetilecek?” sorusudur.
Resmi kaynaklar
- Sonatype Nexus Repository ürün sayfası: https://www.sonatype.com/products/sonatype-nexus-repository
- Sonatype Nexus Repository dokümantasyonu: https://help.sonatype.com/en/sonatype-nexus-repository.html
- Sonatype Lifecycle ürün sayfası: https://www.sonatype.com/products/open-source-security-dependency-management
Mono’nun yaklaşımı
- Proxy + hosted + group: Maven Central, npmjs, PyPI proxy olarak; internal artifact’ler hosted’da; tüketim group’tan.
- Cleanup policy: 90 günden eski snapshot’lar otomatik silinir; release artifact’ler korunur.
- Docker registry: Nexus’un Docker repository özelliği kullanılır veya Harbor ile entegre edilir (büyük ölçekte Harbor tercih).
- CI entegrasyonu: GitLab CI / Jenkins’ten artifact push; ArgoCD Helm chart’larını Nexus’tan çeker.
- Erişim ve denetim: Robot hesaplar, write yetkileri, release onayı, immutable artifact politikası ve audit log sahipliği netleştirilir.